Domain exosphäre.de kaufen?
Wir ziehen mit dem Projekt
exosphäre.de um.
Sind Sie am Kauf der Domain
exosphäre.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain exosphäre.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Weil, Simone: Schwerkraft und GnadeSchwerkraft und Gnade , Simone Weil, die große französische Philosophin, war in Frankreich fast vergessen und in Deutschland kaum bekannt, als sie 1943 starb. Ihr frühes Denken, das geprägt war durch ihr politisches Engagement als Gewerkschafterin, MarxKritikerin und Teilnehmerin am Spanischen Bürgerkrieg, machte später der Orientierung an christlicher Mystik und platonischer und buddhistischer Tradition Platz. Kurz vor ihrem Tod überreichte sie ihre Notizbücher und Briefe dem christlichen Philosophen Gustave Thibon, der daraus vier Jahre später den Band Schwerkraft und Gnade zusammenstellte. Zu Beginn des Zweiten Weltkriegs geschrieben, als sich Simone Weils Gesundheitszustand verschlechterte und ihr sozialer Aktivismus einer spirituellen Selbstbeobachtung wich, wurden die hier erhaltenen Aphorismen und die philosophischen und mystischen Betrachtungen zu einer der einflussreichsten Quellen der späteren französischen Philosophie. Mit dieser von Charlotte Bohn neu herausgegebenen und von Frank Witzel mit einem Nachwort versehenen Ausgabe wird Simone Weils wichtigstes Werk nach vielen Jahren wieder zugänglich. , Inspektionspakete & -kits > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20201112, Produktform: Leinen, Autoren: Weil, Simone, Redaktion: Bohn, Charlotte, Übersetzung: Kemp, Friedhelm, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 249, Keyword: Religion; Philosophie; Religionsphilosophie; Mystizismus; Christliche Mystik; Christentum; Politik; Buddhismus; Literatur; Aphorismen; Jean-Paul Sartre, Fachschema: Philosophie~Religionsphilosophie, Fachkategorie: Philosophie, Region: Frankreich, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Thema: Auseinandersetzen, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Religionsphilosophie, Thema: Verstehen, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 204, Breite: 132, Höhe: 25, Gewicht: 354, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0600, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
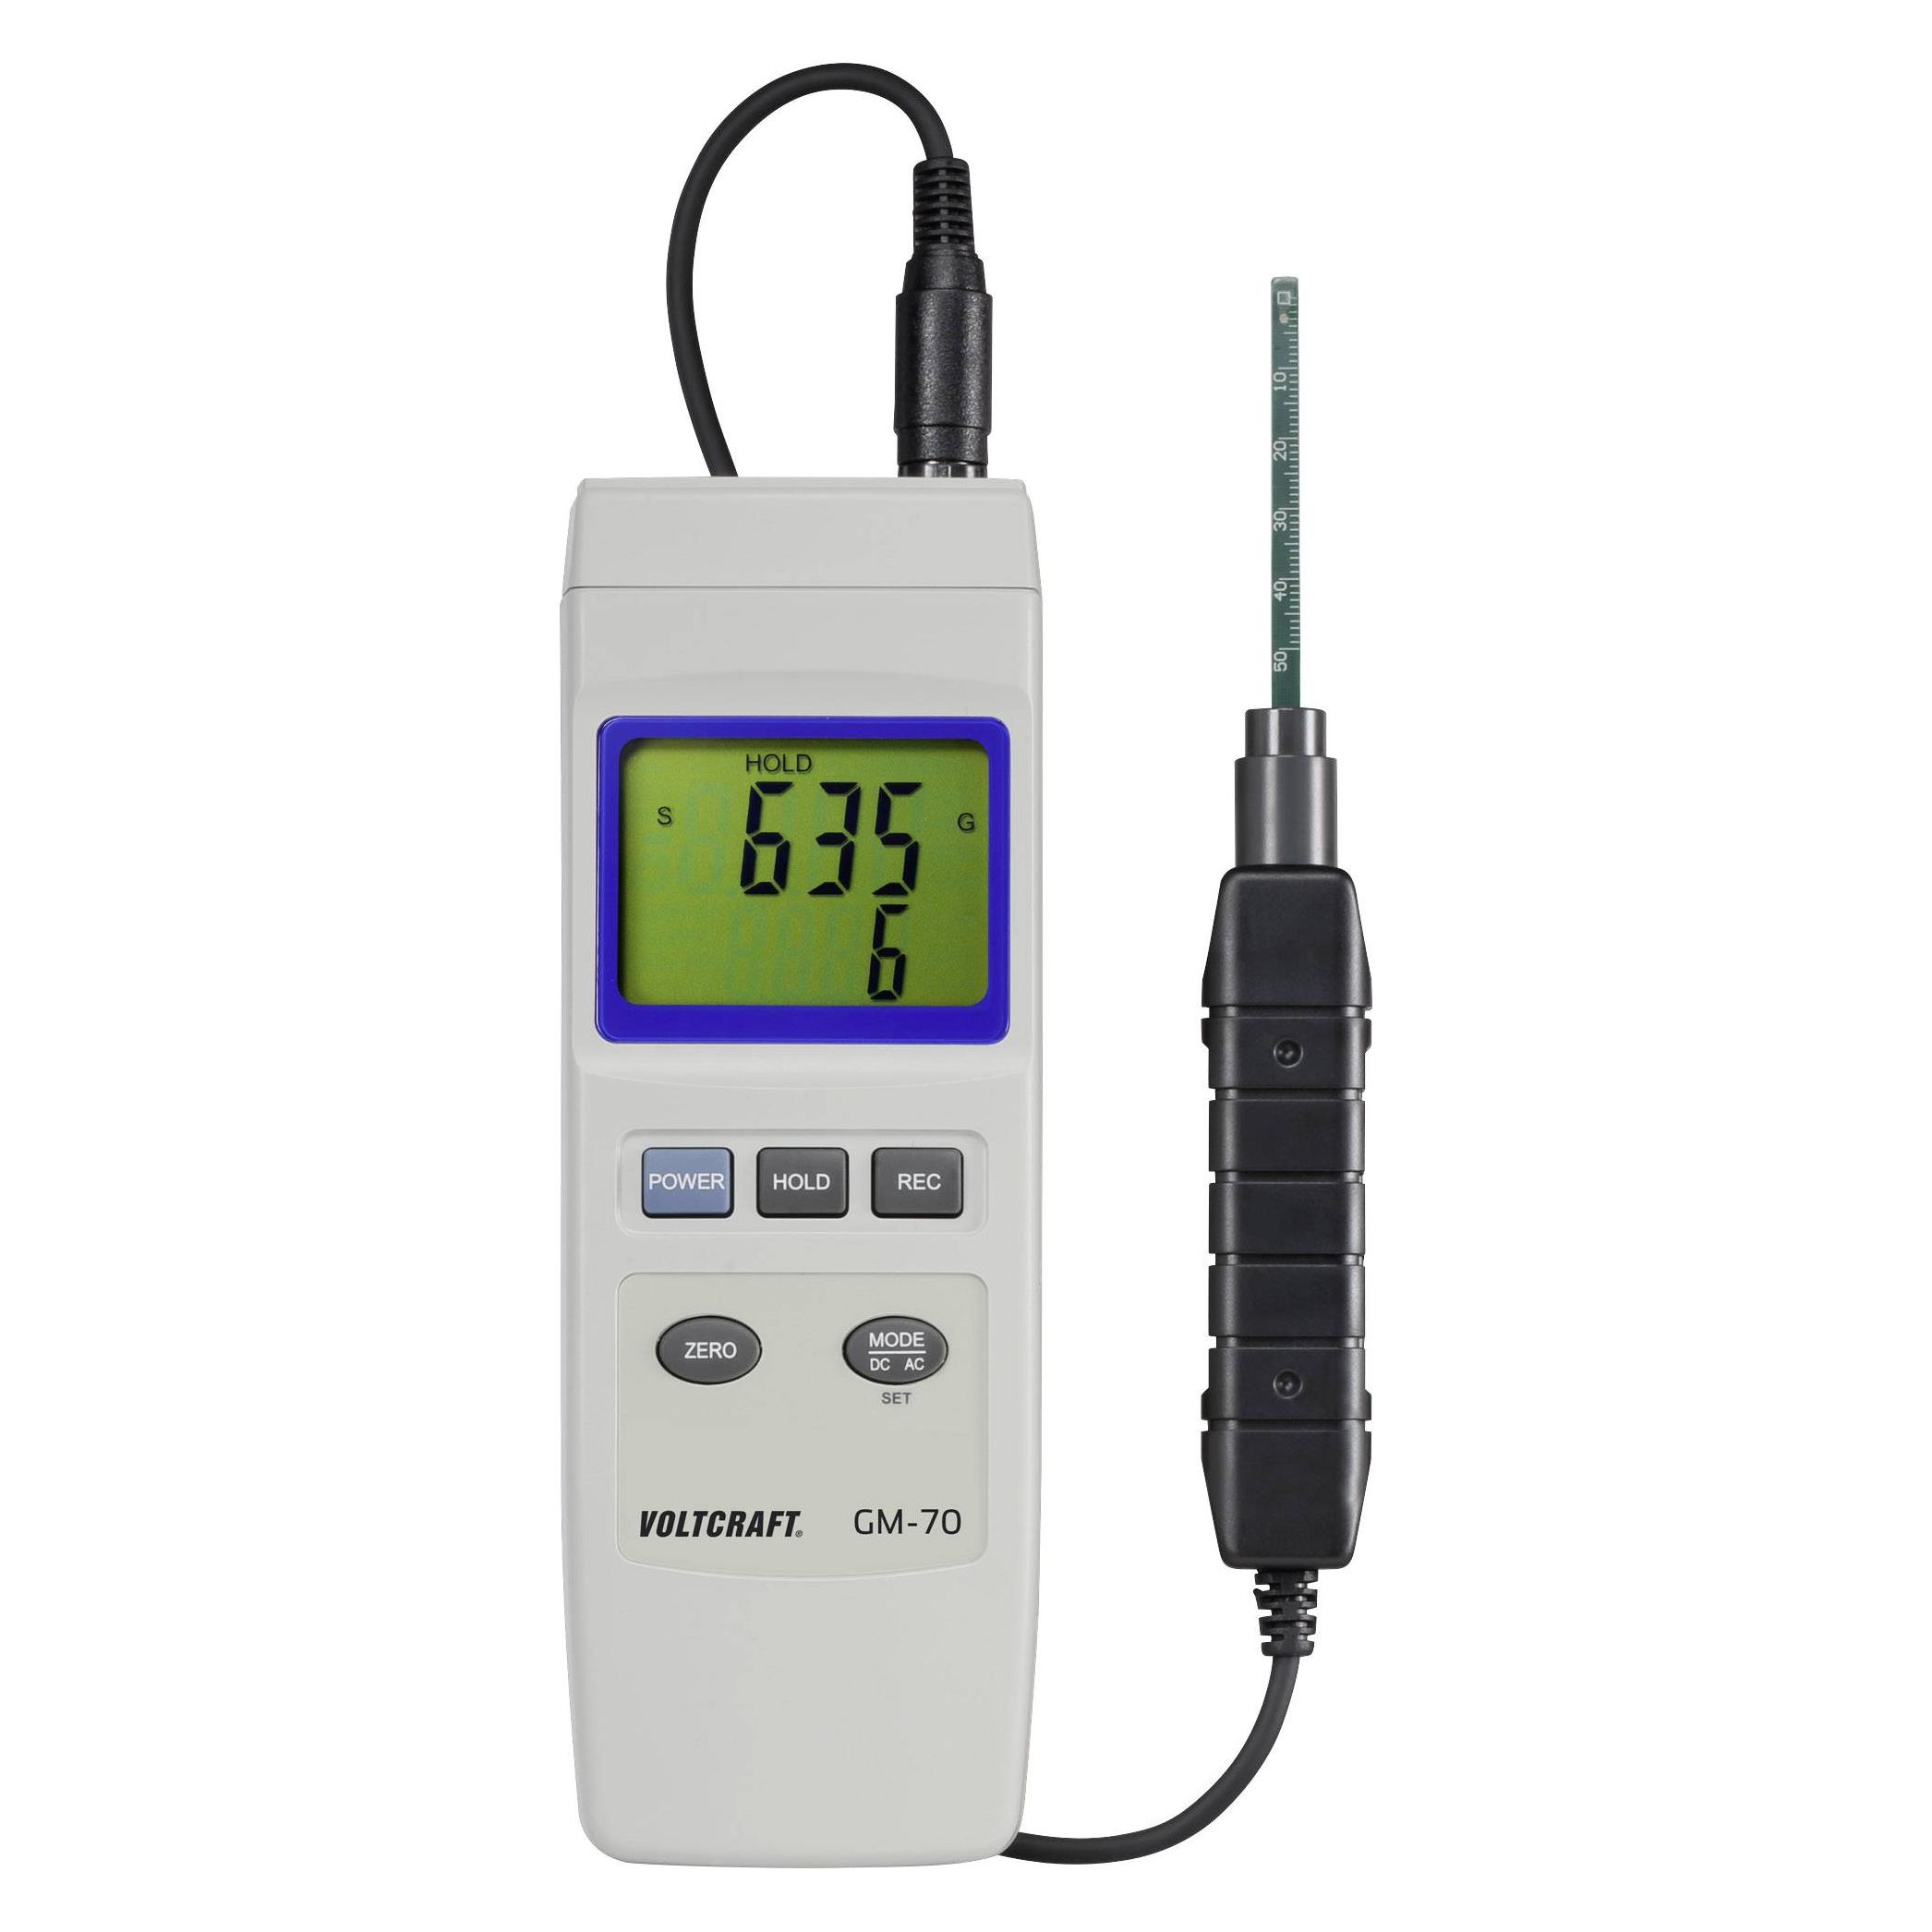
Voltcraft, Detektor, Magnetfeld Analysegerät GM-70 (Magnetfeld Analysegerät)Geeignet für universelle magnetische Messungen an industriellen, mechanischen und elektrischen Materialien im Laboreinsatz. Mithilfe der separaten Sonde ist eine einfache Bedienung möglich und zudem ideal für Fernmessungen. Die Mikroprozessorschaltung gewährleistet höchstpräzise Genauigkeit. Der eingebaute Hall-Sensor erleichtert die Messungen durch eine automatische Temperaturkompensation. Zum robusten Messgerät wird zusätzlich ein Hartschalenkoffer zur sicheren Aufbewahrung mitgeliefert.285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Dinotec Chlor / Ozon / Chlordioxid / Ozon ElektrodeChlor Ozon Chlordioxid und Poolcare Elektrode dinotec Elektrode, potentiostatisch für Poolcare-Anlagen geregelt, als Poolcare Elektrode nur für PC Dynamics ab 2013 und PMM7. Elektrode wird mit Sondencontainer ausgeliefert. Messelektrode geeignet zur Messung von: Chlor Poolcare Chlordioxid Ozon Messelektrode für: Chlor, Poolcare, Chlordioxid, Ozon mit Ableitelektrode P235,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Extech, Detektor, Magnetfeld Analysegerät MF100 (Magnetfeld Analysegerät)Der MF100 AC/DC-Magnetfeld Tester besitzt eine automatische Temperaturkompensation durch den Hall-Effekt-Sensor. Eigenschaften umfassen N-Pol/S-Pol-Anzeige, Nullpunkttaste für Gleichstrommessung, Daten Hold, Min/Max und automatische Abschaltung mit Deaktivierungsmöglichkeit.534,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weil, Simone: Schwerkraft und GnadeSchwerkraft und Gnade , Simone Weil, die große französische Philosophin, war in Frankreich fast vergessen und in Deutschland kaum bekannt, als sie 1943 starb. Ihr frühes Denken, das geprägt war durch ihr politisches Engagement als Gewerkschafterin, MarxKritikerin und Teilnehmerin am Spanischen Bürgerkrieg, machte später der Orientierung an christlicher Mystik und platonischer und buddhistischer Tradition Platz. Kurz vor ihrem Tod überreichte sie ihre Notizbücher und Briefe dem christlichen Philosophen Gustave Thibon, der daraus vier Jahre später den Band Schwerkraft und Gnade zusammenstellte. Zu Beginn des Zweiten Weltkriegs geschrieben, als sich Simone Weils Gesundheitszustand verschlechterte und ihr sozialer Aktivismus einer spirituellen Selbstbeobachtung wich, wurden die hier erhaltenen Aphorismen und die philosophischen und mystischen Betrachtungen zu einer der einflussreichsten Quellen der späteren französischen Philosophie. Mit dieser von Charlotte Bohn neu herausgegebenen und von Frank Witzel mit einem Nachwort versehenen Ausgabe wird Simone Weils wichtigstes Werk nach vielen Jahren wieder zugänglich. , Inspektionspakete & -kits > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20201112, Produktform: Leinen, Autoren: Weil, Simone, Redaktion: Bohn, Charlotte, Übersetzung: Kemp, Friedhelm, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 249, Keyword: Religion; Philosophie; Religionsphilosophie; Mystizismus; Christliche Mystik; Christentum; Politik; Buddhismus; Literatur; Aphorismen; Jean-Paul Sartre, Fachschema: Philosophie~Religionsphilosophie, Fachkategorie: Philosophie, Region: Frankreich, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Thema: Auseinandersetzen, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Religionsphilosophie, Thema: Verstehen, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 204, Breite: 132, Höhe: 25, Gewicht: 354, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0600, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Voltcraft, Detektor, Magnetfeld Analysegerät GM-70 (Magnetfeld Analysegerät)Geeignet für universelle magnetische Messungen an industriellen, mechanischen und elektrischen Materialien im Laboreinsatz. Mithilfe der separaten Sonde ist eine einfache Bedienung möglich und zudem ideal für Fernmessungen. Die Mikroprozessorschaltung gewährleistet höchstpräzise Genauigkeit. Der eingebaute Hall-Sensor erleichtert die Messungen durch eine automatische Temperaturkompensation. Zum robusten Messgerät wird zusätzlich ein Hartschalenkoffer zur sicheren Aufbewahrung mitgeliefert.285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.